🏢 शाळेच्या पद्धतीने API शिका
प्रोग्राम एकमेकांशी कसे बोलतात, शाळेच्या फ्रंट ऑफिस च्या रूपात शिकवलेले: काउंटरवर एक चिठ्ठी, एक कारकून, एक शिक्का मारलेले उत्तर. प्रत्येक धडा म्हणजे क्रमांकित आकृती असलेली शाळेची गोष्ट — आणि काउंटर रेपोच्या आतच आहे: शुद्ध Python च्या ~340 ओळींतले खरे HTTP/JSON API (शून्य dependencies) जे तुम्ही चालवता, curl करता, मोडता आणि वाढवता.
📨 भाग 1 — काउंटर (1–6)
- दप्तरखान्यात भटकण्यापेक्षा काउंटर का बरा 🏢
- चिठ्ठी आणि शिक्का: HTTP, status codes 📨
- कपाटांतली नामे: REST, सुरक्षित क्रियापदे 🗄️
- प्रमाणित फॉर्म, हॉल पास 📋🪪
🏃 भाग 2 — चालवणे (7–12)
- नम्र नकार + पावती क्रमांक ⚠️🧾
- पुढचे 20 द्या · नवे फॉर्म, जुने फॉर्म 📚🔢
- रांग, प्रत, परत-कॉल ⏱️📣
- चाचण्या, कॅटलॉग, शाळेचे गेट 🧪🚪
🗺️ भाग 3 — संपूर्ण नकाशे (13–16)
- सातही REST methods, safe · idempotent · cacheable 🔧
- प्रत्येक हॉल पास: Basic पासून OAuth grant types ते mTLS 🪪
- प्रत्येक API प्रकार, REST पासून MQTT ते batch फाइल्स 🔀
- काउंटर तपासण्याचे नऊ मार्ग 🧪
📈 भाग 4 — PRODUCTION APIs (17)
- स्टॉपवॉच: p25 · p50 · p75 · p90 · p95 · p99 📈
- प्रत्येक route चे RED metrics — rate, errors, duration 🕵️
- Prometheus, Datadog, CloudWatch: आकडे कसे प्रवास करतात 📡
- एक alarm SLO वर, mean वर नाही 🔔
# the 60-second wow — a real API, live:
git clone https://github.com/BaluRaut/learn-api-school.git && cd learn-api-school
python3 api/school_api.py          # the front office opens on :8080
bash api/smoke_test.sh             # the whole course, in curl (second terminal)
python3 api/perf.py                # lesson 17: 400 requests → p25…p99 per route, /metrics, DogStatsD, CloudWatch EMF
तुम्हाला काय दिसायला हवे (छाटलेले — यश असे दिसते):
── L02 · GET a student (200 + ETag)
HTTP/1.0 200 OK
ETag: "…etag…"
{"id": 2, "name": "Katrina", "class": "3A", "grade": "A+"}
── L02 · unknown id (404, one error shape)
{"error": {"code": "not_found", "message": "No student with id 99."}}
── L03 · the collection
{"items": [{"id": 1, "name": "Aishwarya", "class": "3A", "grade": "A"}, {"id": 2, "name": "Katrina", "class": "3A", "grade": "A+"}, {"id": 3, "name": "Dipika", "class": "3A", "grade": "B+"}], "next_cursor": 3, "total": 5}
── L06 · write without a hall pass (401)
{"error": {"code": "unauthenticated", "message": "Writes need an X-API-Key header.", "hint": "the hall pass is missing"}}
── L04 · bad form (400 with field problems)
{"error": {"code": "validation_failed", "message": "The form has problems.", "problems": [{"field": "name", "problem": "required, non-empty string"}, {"field": "class", "problem": "must be one of ['3A', '3B']"}]}}
── L07 · create with an Idempotency-Key (201)
HTTP/1.0 201 Created
Location: /v1/students/6
{"id": 6, "name": "Zoya", "class": "3B", "grade": "A"}
── L07 · same key again → same answer, no double-file
HTTP/1.0 201 Created
Idempotent-Replay: true

── L08 · page 1 then page 2 (cursor)
{"items": [{"id": 1, "name": "Aishwarya", "class": "3A", "grade": "A"}, {"id": 2, "name": "Katrina", "class": "3A", "grade": "A+"}], "next_cursor": 2, "total": 6}
{"items": [{"id": 3, "name": "Dipika", "class": "3A", "grade": "B+"}, {"id": 4, "name": "Meera", "class": "3B", "grade": "A"}], "next_cursor": 4, "total": 6}
── L08 · filter + sort
{"items": [{"id": 1, "name": "Aishwarya", "class": "3A", "grade": "A"}, {"id": 3, "name": "Dipika", "class": "3A", "grade": "B+"}, {"id": 2, "name": "Katrina", "class": "3A", "grade": "A+"}], "next_cursor": null, "total": 3}
── L10 · conditional GET with If-None-Match (304)
HTTP/1.0 304 Not Modified

── L03 · DELETE twice — idempotent (204, 204)
204 204

── L10 · 40 quick requests → the queue says 429
200 200 200 200 200 200 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429 429🗺️ संपूर्ण चित्र — एक आकृती, पूर्ण कोर्स
संपूर्ण कोर्स एका कॅनव्हासवर. 4K आवृत्तीसाठी क्लिक करा.
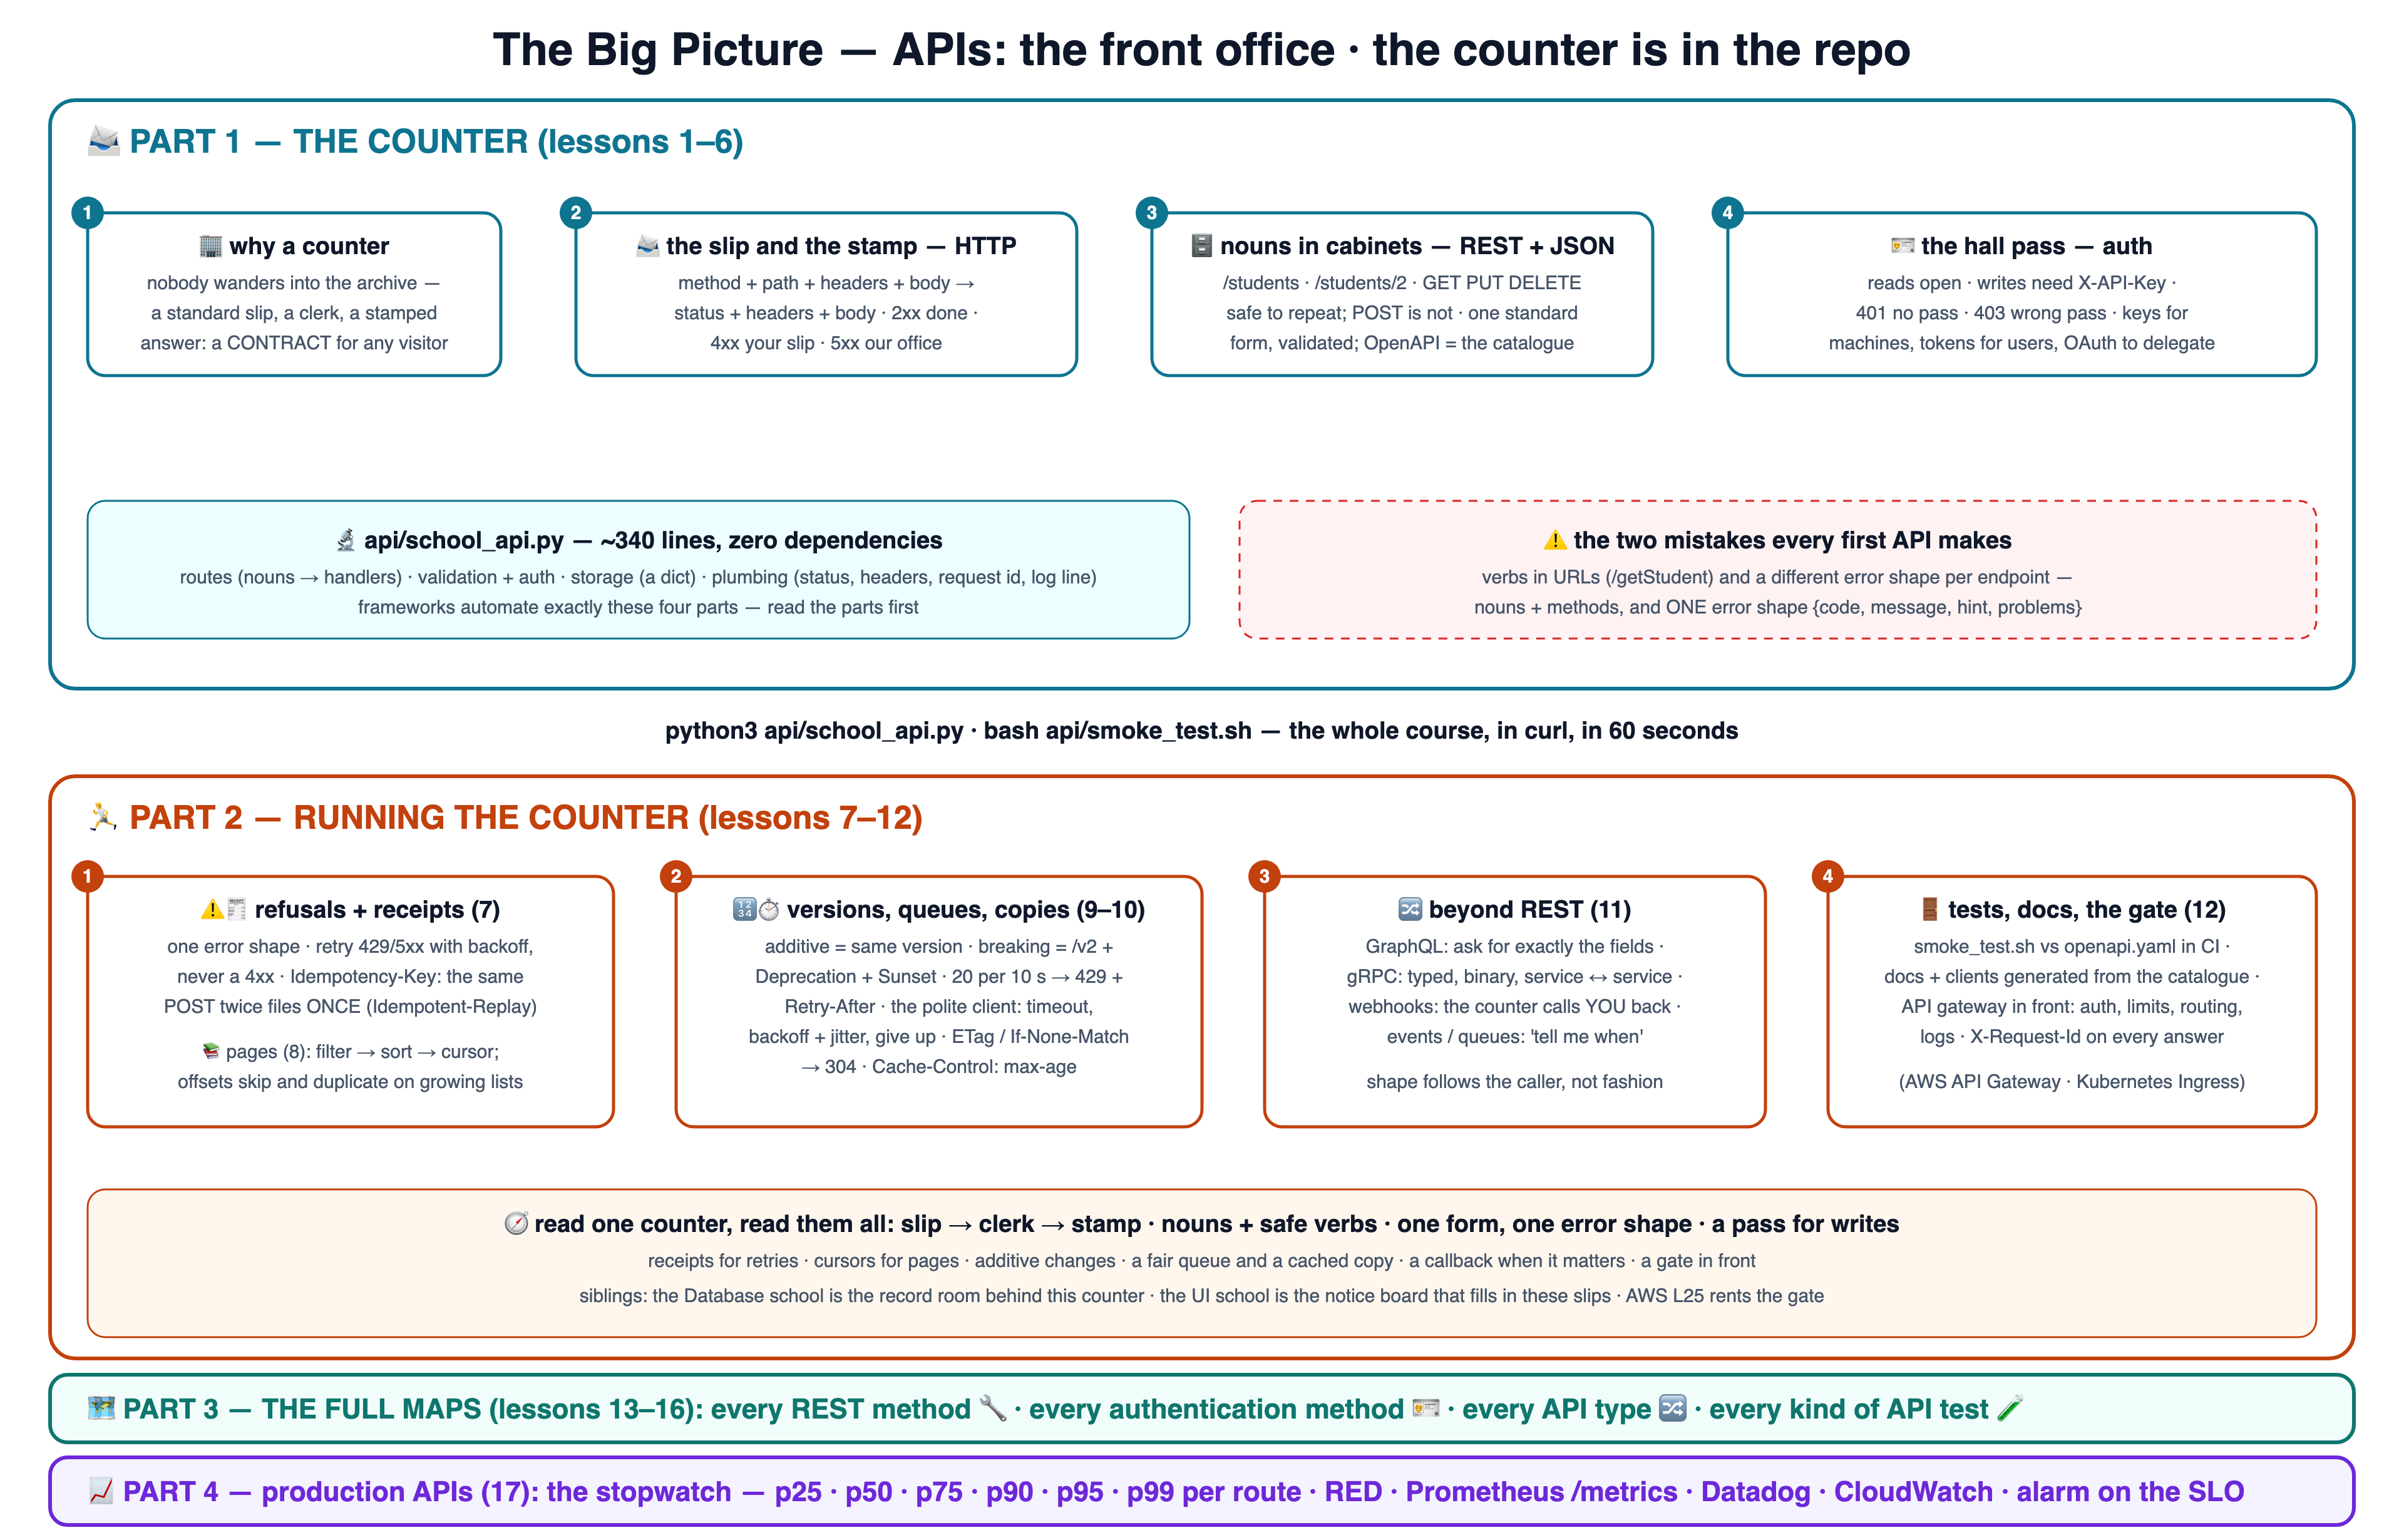
📨 भाग 1 — काउंटर (धडे 1–6)
एक git ब्रँच = एक कल्पना; ब्रँच 04 मध्ये धडे 01–04 आहेत. लॅब साध्या Python 3 आणि curl वर चालतात.
🏢 API का
lesson-01-why-apisधडा वाचा →आकृती पहा ↗📨 HTTP ची रचना
lesson-02-http-anatomyधडा वाचा →आकृती पहा ↗🗄️ REST resources
lesson-03-rest-resourcesधडा वाचा →आकृती पहा ↗📋 JSON & schemas
lesson-04-json-and-schemasधडा वाचा →आकृती पहा ↗🔬 API बांधा
lesson-05-build-an-apiधडा वाचा →आकृती पहा ↗🪪 Auth
lesson-06-authधडा वाचा →आकृती पहा ↗🏃 भाग 2 — काउंटर खऱ्या जगात चालवणे (धडे 7–12)
production API ला लागणारे सगळे, प्रत्येक गोष्ट त्याच छोट्या शाळेच्या API वर दाखवलेली.
⚠️ चुका & idempotency
lesson-07-errors-idempotencyधडा वाचा →आकृती पहा ↗📚 Pagination & filtering
lesson-08-pagination-filteringधडा वाचा →आकृती पहा ↗🔢 Versioning
lesson-09-versioningधडा वाचा →आकृती पहा ↗⏱️ Rate limits & caching
lesson-10-rate-limits-cachingधडा वाचा →आकृती पहा ↗🔀 REST च्या पलीकडे
lesson-11-beyond-restधडा वाचा →आकृती पहा ↗🚪 चाचण्या, docs & gateway
lesson-12-testing-docs-gatewayधडा वाचा →आकृती पहा ↗🗺️ भाग 3 — संपूर्ण नकाशे (धडे 13–16)
संदर्भ धडे: हा कोर्स बांधतो त्या एका काउंटरपलीकडे कामातल्या अभियंत्याला भेटणारे सगळे — प्रत्येक प्रकार एका ओळीत काढलेला, जिथे शक्य तिथे चालवता येणारा.
🔧 प्रत्येक REST method
lesson-13-rest-methodsधडा वाचा →आकृती पहा ↗🪪 प्रत्येक authentication पद्धत
lesson-14-auth-methodsधडा वाचा →आकृती पहा ↗🔀 प्रत्येक API प्रकार
lesson-15-api-typesधडा वाचा →आकृती पहा ↗🧪 API चाचणीचा प्रत्येक प्रकार
lesson-16-testing-typesधडा वाचा →आकृती पहा ↗📈 भाग 4 — production APIs (धडा 17)
खऱ्या traffic खाली काउंटर चालवणे: production जसे मोजते तसे मोजा, आणि टीम्स खरोखर वापरतात त्या साधनांनी त्यावर लक्ष ठेवा — प्रत्येक साधन त्याच छोट्या API वर दाखवलेले.
📈 Performance आणि monitoring
lesson-17-performance-monitoringधडा वाचा →आकृती पहा ↗📐 धड्यांच्या आकृत्या — क्रमांक अनुसरा
प्रत्येक धडा एका क्रमांकित बॉक्स-आणि-बाण आकृतीत — स्वतंत्र पानावरही.
1 🏢 API का
फ्रंट ऑफिस — कोणीही दप्तरखान्यात भटकत नाही; तुम्ही काउंटरवर, प्रमाणित चिठ्ठीवर विचारता.
कल्पना करा, प्रत्येक पालक शाळेच्या records खोलीत शिरून स्वतःच कपाटातून files काढतो. लवकरच files हरवतात आणि कोणी काय नेले ते कोणालाच कळत नाही. म्हणून शाळा front office उघडते: तुम्ही counter वरच्या clerk ला slip देता, आणि records ला फक्त clerk हात लावतो. API म्हणजे computer programs साठीचा असाच counter.
प्रत्येक app थेट archive मध्ये जाऊन files वाचायचे, त्यामुळे एक column हलला की दोन apps बिघडायचे आणि कोणी काय बदलले ते कोणालाच कळायचे नाही.
API म्हणजे front office: एक counter, जिथे कोणतेही app ठरलेली slip देते आणि शिक्का मारलेले उत्तर परत घेते.
App GET /v1/students/2 पाठवते, clerk तपासून archive मधून आणतो आणि विद्यार्थ्याची माहिती JSON मध्ये 200 OK सह परत देतो.
Counter मागे archive बदलू शकते, पण प्रत्येक caller साठी contract तोच राहतो: तीच slip दिली की त्याच प्रकारचे उत्तर मिळते.
पुढे तुम्ही slip ओळ-ओळ वाचाल: method, path, headers, body आणि शिक्क्यावरचा status code (lesson 2).
2 📨 HTTP ची रचना
विनंतीची चिठ्ठी आणि कारकुनाचा शिक्का — method, path, headers, body, status code.
शाळेच्या office मधल्या slip वर ठरलेले रकाने असतात: काय करायचे, कोणती file, तुम्ही कोण, आणि भरलेला form. Clerk त्यावर एक आकडा शिक्क्यासारखा मारून परत देतो, जसे 200 म्हणजे झाले, 404 म्हणजे अशी file नाही. HTTP म्हणजे त्या slip ची रचना, म्हणून कुठलाही program ती भरू शकतो आणि शिक्का वाचू शकतो.
सामायिक slip रचनेशिवाय प्रत्येक app ला काय हवे, ते कोण आहे आणि काय वाचू शकते हे सांगण्याची स्वतःची पद्धत शोधावी लागली असती.
HTTP request म्हणजे method, path, headers आणि body असलेली text slip; उत्तर म्हणजे status code, headers आणि body.
GET /v1/students/2 HTTP/1.1 हे Host आणि Accept headers सह जाते; परत 200 OK, Content-Type, ETag आणि JSON body येते.
Slip आणि शिक्क्याची प्रत्येक ओळ वाचता आली की API चा bug अंदाजाने नाही, तर डोळ्यांनी दिसतो.
Method पुढे REST चे क्रियापद बनते (lesson 3), body म्हणजे form (lesson 4), आणि X-API-Key म्हणजे auth (lesson 6).
3 🗄️ REST resources
फाइलिंग कपाटांतली नामे — संग्रह, ids, आणि पुन्हा-पुन्हा करायला सुरक्षित क्रियापदे.
Office मध्ये students नावाचे एक कपाट आहे, प्रत्येक विद्यार्थ्यासाठी एक drawer. तुम्ही 'कृपया getStudent नंबर 2' असे म्हणत नाही; तुम्ही /students/2 या drawer कडे बोट दाखवता आणि काय करायचे ते सांगता: वाचा, पूर्ण बदला, थोडे बदला किंवा काढून टाका. REST म्हणजे गोष्टींना नामाने ओळखणे आणि थोडेच ठरलेले क्रियाशब्द वापरणे, म्हणून प्रत्येक counter ओळखीचा वाटतो.
/getStudent?id=2 सारख्या URLs मध्ये path मध्येच क्रियापद असायचे, म्हणून प्रत्येक API ची भाषा वेगळी आणि clients ना प्रत्येक पाठ करावी लागायची.
REST data ला कपाटातील नामे मानते: /students हा collection, /students/2 हा एक drawer, आणि HTTP methods ही क्रियापदे.
GET /students यादी देते आणि POST नवीन जोडते; /students/2 वर GET वाचते, PUT पूर्ण बदलते, PATCH काही भाग बदलते आणि DELETE काढून टाकते.
थोड्याच, अंदाज करता येणाऱ्या URLs आणि क्रियापदांमुळे नवीन developer docs वाचण्याआधीच API चा आकार ओळखू शकतो.
पुढे प्रत्येक drawer मधील माहितीला JSON schema चा ठरलेला form मिळतो (lesson 4), आणि lesson 13 मध्ये सातही methods येतात.
4 📋 JSON & schemas
प्रमाणित फॉर्म — प्रत्येक चिठ्ठीसाठी एकच आकार, OpenAPI कॅटलॉगमध्ये छापलेला.
प्रवेश form मध्ये ठरलेले रकाने असतात: नाव भरलेच पाहिजे, class 3A किंवा 3B च हवा, grade ऐच्छिक. File करण्याआधी clerk प्रत्येक रकाना तपासतो, आणि काही चुकले तर सगळ्या चुकांची यादी एकदमच देऊन form परत करतो. JSON म्हणजे form लिहिण्याची पद्धत; schema म्हणजे नियमांचा कागद: कोणते रकाने हवेत आणि त्यात काय चालते.
ठरलेल्या form शिवाय नाव नसलेले किंवा चुकीचा class असलेले data storage मध्ये शिरते आणि खूप नंतर गोष्टी बिघडवते.
Schema म्हणजे ठरलेला form: कोणते JSON fields आवश्यक, त्यांचे types आणि चालणाऱ्या किमती, हे सर्व OpenAPI catalogue मध्ये छापलेले.
validate_student() storage आधी आवश्यक fields, types आणि 3A | 3B enum तपासते, मग 201 Created किंवा 400 validation_failed देते.
सर्व चुका एकाच वेळी सांगणाऱ्या 400 मुळे caller एकाच प्रयत्नात संपूर्ण form दुरुस्त करतो आणि तुमचे storage स्वच्छ राहते.
हाच schema lesson 5 मधला चालणारा counter चालवतो आणि lesson 12 मध्ये docs, clients आणि contract tests तयार करतो.
5 🔬 API बांधा
Python च्या ~340 प्रामाणिक ओळींतले काउंटर — routes, validation, storage, plumbing.
Office counter च्या मागे पाहिले तर चार टेबल दिसतात: एक प्रत्येक slip योग्य व्यक्तीकडे पाठवतो, एक pass आणि form तपासतो, एक files सांभाळतो, आणि एक प्रत्येक उत्तरावर शिक्का मारून नोंद ठेवतो. हा धडा हे चारही साध्या Python च्या काहीशे ओळींत बांधतो, म्हणून पुढे प्रत्येक framework याच चार टेबलांचा shortcut वाटतो.
Frameworks जादूसारखे वाटतात, म्हणून request अयशस्वी झाली की कोणता लपलेला थर तपासायचा ते कळत नाही.
शून्य dependencies असलेल्या साध्या Python च्या ~235 ओळींमधला चालणारा counter: routes, validation आणि auth, storage, आणि plumbing.
Slip route नुसार do_GET किंवा do_POST कडे जाते, validate_student() आणि authorized() पार करते, STUDENTS dict वापरते आणि send() ने बाहेर पडते.
प्रत्येक framework (FastAPI, Express, Spring) नेमके हेच चार थर automate करतो, म्हणून ही एक file एकदा वाचली की सगळे समजतात.
Database school STUDENTS dict ला टिकाऊ बनवते, आणि पुढचे lessons याच file मध्ये खरे auth, errors आणि paging जोडतात.
6 🪪 Auth
काउंटरवरचे हॉल पास — API keys, bearer tokens, OAuth, आणि कोण लिहू शकतो.
Notice board कोणीही वाचू शकतो, पण record बदलायचा असेल तर counter वर hall pass दाखवावा लागतो. Pass नसेल तर clerk विचारतो 'तुम्ही कोण?' (401). Pass आहे पण याची परवानगी नाही, तर clerk म्हणतो 'मी तुम्हाला ओळखतो, पण नाही' (403). Auth म्हणजे विचारणारा कोण आणि त्याला काय करण्याची परवानगी आहे हे counter ला कळण्याची पद्धत.
Pass तपासणी नसेल तर counter पर्यंत पोहोचणारा कोणीही विद्यार्थी जोडू, बदलू किंवा काढू शकला असता.
Auth म्हणजे hall pass: GET ने वाचणे मोकळे असते, पण POST, PUT किंवा DELETE ने लिहिताना वैध pass दाखवावा लागतो.
Counter validation आधी X-API-Key तपासतो: pass नसेल तर 401, चुकीचा pass असेल तर 403, आणि hall-pass-123 ला 201 created मिळते.
कोणी काय लिहिले ते कळते आणि बाकीच्यांना नकार देता येतो, आणि 401 व 403 मधला फरक caller ला नेमकी चूक सांगतो.
खऱ्या teams मध्ये API keys पुढे bearer tokens, JWT आणि OAuth 2 / OIDC बनतात, आणि lesson 14 मध्ये प्रत्येक पद्धत येते.
7 ⚠️ चुका & idempotency
कारणासह नम्र नकार — आणि पावती क्रमांक, म्हणजे पुन्हा-प्रयत्न कधीच दुहेरी नोंद करत नाहीत.
Office एखादी slip स्वीकारू शकत नसेल तर प्रत्येक वेळी त्याच नम्र पद्धतीने सांगते: एक छोटा code, एक संदेश आणि पुढे काय करायचे याची सूचना. आणि form दिला पण उत्तरच आले नाही, तर तुम्ही तोच पावती नंबर घालून तो परत पाठवता, म्हणजे office तो एकदाच file करते. तो पावती नंबर म्हणजे Idempotency-Key.
प्रत्येक route वेगळ्या प्रकारे fail व्हायचा, आणि उत्तर हरवल्यावर पुन्हा पाठवलेला POST तोच विद्यार्थी दोनदा नोंदवू शकायचा.
प्रत्येक failure साठी एकच error आकार (code, message, hint, problems), आणि पावती क्रमांकासारखी काम करणारी Idempotency-Key.
POST /v1/students सोबत Idempotency-Key: abc123 जाते; उत्तर हरवले तर त्याच key ने पुन्हा पाठवल्यावर जतन केलेले 201 उत्तर परत येते.
Clients एकदाच एक error handler लिहितात, 4xx म्हणजे slip दुरुस्त करा आणि 5xx म्हणजे नंतर retry करा हे कळते, आणि दुहेरी नोंद होत नाही.
Backoff सह retry ची सवय lesson 10 मधल्या सभ्य client मध्ये वाढते, आणि कोणते methods idempotent आहेत ते lesson 13 दाखवतो.
8 📚 Pagination & filtering
'पुढचे 20, कृपया' — cursors, filters आणि sorting, कोणालाही न गमावता.
ग्रंथपाल सगळी cards एकदम देत नाही; तुम्ही पुढची 20 मागता. 'मी पाहिलेल्या शेवटच्या नंतरची' असे सांगणारी खूण असेल तर, तुम्ही वाचत असताना नवीन विद्यार्थी आला तरी कोणी सुटत नाही किंवा दोनदा दिसत नाही. त्या खुणेला cursor म्हणतात, आणि छोट्या पानांत मागणे म्हणजे pagination.
शाळा वाढली की सर्व विद्यार्थी एकदम मागणे मंद होते, आणि नवीन rows आल्यावर page numbers मुळे rows सुटतात किंवा दोनदा येतात.
Pagination निकाल थोडे-थोडे, filters आणि sorting सह देते; cursor म्हणजे मी शेवटचा पाहिलेल्या नंतरचे.
GET /v1/students?limit=2 items [1, 2] आणि next_cursor 2 देते; मग cursor=2 ने [3, 4] मिळतात, आणि next_cursor null म्हणजे शेवट.
नवीन rows आल्या तरी cursor स्थिर राहतो, त्यामुळे कोणी सुटत नाही किंवा दोनदा दिसत नाही, आणि id वरच्या index मुळे शोध जलद होतो.
Apps मधल्या लांब याद्या नेमक्या अशाच scroll होतात, आणि पुढचा lesson हे clients न मोडता उत्तरे कशी वाढवायची ते दाखवतो.
9 🔢 Versioning
जुने फॉर्म न फेकता नवे फॉर्म — additive बदल, deprecation, sunset.
शाळा आपल्या form मध्ये 'house' हा नवीन रकाना जोडते. जुने forms तरीही चालतात, कारण ज्यांना तो नको ते त्याकडे दुर्लक्ष करतात. पण रकान्याचे नाव बदलले तर सगळ्यांचे जुने forms बिघडतील, म्हणून शाळा नवीन form नंबर v2 छापते आणि काही काळ v1 पण स्वीकारत राहते. Versioning म्हणजे कालच्या callers ना न बिघडवता API बदलणे.
class चे className असे field चे नाव बदलले की प्रत्येक जुना client रातोरात KeyError ने मोडतो.
Versioning मुळे API वाढू शकते: भर घालणारे बदल /v1 मध्येच राहतात, आणि मोडणाऱ्या बदलांना /v2 हा नवा form क्रमांक शेजारी मिळतो.
house field जोडणे सुरक्षित, कारण जुने clients त्याकडे दुर्लक्ष करतात; class चे नाव बदलणे /v2/students मध्ये जाते आणि /v1/students चालूच राहते.
वचन टिकते: काल चाललेली slip आजही चालते, म्हणून clients आपल्या सोयीने upgrade करू शकतात.
जुन्या versions ना deprecation सूचना आणि sunset तारीख मिळते, आणि lesson 12 चे contract tests चुकून झालेले मोडणारे बदल पकडतात.
10 ⏱️ Rate limits & caching
काउंटरवरची रांग — 429, Retry-After, ETags, timeouts आणि backoff.
एकाच app ने एकदम 100 slips पाठवल्या तर बाकी सगळ्यांना थांबावे लागते. म्हणून प्रत्येक app ला दर 10 सेकंदाला 20 tokens ची बादली मिळते; 21 वी slip ऐकते 'कृपया थांबा' (429). आणि तुमच्याकडे notice ची प्रत आधीच असेल, तर तुम्ही विचारता 'ती बदलली का?', आणि office पूर्ण notice पुन्हा देण्याऐवजी फक्त 'नाही, तुमची प्रत ठीक आहे' (304) म्हणू शकते.
एक गोंगाट करणारे app counter वर गर्दी करून बाकीच्यांना उपाशी ठेवू शकायचे, आणि clients न बदललेले data पुन्हा पुन्हा आणायचे.
Rate limits प्रत्येक key ला 10 सेकंदात 20 slips पर्यंत मर्यादा घालतात, आणि ETags मुळे client माझी प्रत अजून चांगली आहे का असे विचारू शकतो.
21 वी slip 429 आणि Retry-After: 10 मिळवते, आणि काही बदलले नसेल तर If-None-Match: "0e9a" असलेल्या GET ला body शिवाय 304 Not Modified मिळते.
Counter न्याय्य आणि जलद राहतो, आणि 3 s timeout व 1, 2, 4 s backoff वापरणारे सभ्य clients परिस्थिती न बिघडवता सावरतात.
Production मध्ये gateway आणि CDN हे नियम प्रत्येक counter साठी लागू करतात (lesson 12), आणि 429 तपासणी smoke test मध्ये येते.
11 🔀 REST च्या पलीकडे
GraphQL, gRPC, webhooks आणि events — जेव्हा काउंटर तुम्हाला परत कॉल करतो.
प्रत्येक कामाला एकाच प्रकारचा counter जमत नाही. कधी एका मोठ्या form मधली फक्त काही उत्तरे हवी असतात (GraphQL). दिवसभर बोलणाऱ्या दोन offices ना आपसात जलद खाजगी line हवी असते (gRPC). आणि कधी तुम्ही पुन्हा पुन्हा विचारण्याऐवजी, काही घडले की office नेच तुम्हाला कळवावे असे वाटते; त्याला webhook म्हणतात.
फक्त REST असेल तर phone screen गरजेपेक्षा जास्त fields आणते, services JSON मध्ये हळू बोलतात, आणि clients बातमीसाठी सतत विचारत राहतात.
REST ची भावंडे: GraphQL नेमके fields मागते, gRPC typed binary contracts वापरते, आणि webhooks मध्ये counter तुम्हाला उलट बोलावतो.
POST /graphql फक्त हवे तेच fields मागते, gRPC HTTP/2 + protobuf वरून rpc GetStudent बोलवतो, आणि webhook तुमच्या URL वर POST करतो.
आकार caller नुसार ठरतो, म्हणून प्रत्येक कामावर एकच counter लादण्याऐवजी बोलणाऱ्याला साजेशी शैली निवडता येते.
Lesson 15 प्रत्येक API प्रकाराला कुटुंबांत बसवतो, streams आणि queues पासून network ला कधीच न शिवणाऱ्या APIs पर्यंत.
12 🚪 चाचण्या, docs & gateway
Contract tests, छापलेला कॅटलॉग, आणि प्रत्येक काउंटरसमोरचे शाळेचे गेट.
शाळा एक यादी छापते: counter कोणत्या slips घेतो आणि कोणते शिक्के देतो. प्रत्येक बदलानंतर एक तपासनीस test slips देऊन पाहतो की counter अजूनही यादीप्रमाणेच वागतो; काही जुळले नाही तर build लाल होते. आणि कोणी counter पर्यंत पोहोचण्याआधी शाळेच्या प्रवेशद्वारावरचे एकच gate pass तपासते आणि रांग व्यवस्थित ठेवते.
Docs code पासून दूर जायचे, बदललेला status code कोणाच्या लक्षात यायचा नाही, आणि प्रत्येक counter keys व limits एकटाच सांभाळायचा.
openapi.yaml catalogue हेच contract: tests ते सिद्ध करतात, docs आणि clients त्यातून तयार होतात, आणि gateway शाळेच्या दारावर पहारा देतो.
smoke_test.sh प्रत्येक push वर 12 नावे दिलेल्या तपासण्या चालवतो, जसे key शिवाय POST ला 401 आणि 21 व्या slip ला 429, मग 0 किंवा 1 ने संपतो.
शिक्का बदलला तर users ना कळण्याआधीच build लाल होतो, आणि docs नेहमी प्रत्यक्ष चालणाऱ्या counter शी जुळतात.
Lesson 16 हे API tests च्या नऊ प्रकारांपर्यंत वाढवतो, आणि CI/CD school ते प्रत्येक push वर आपोआप चालवते.
13 🔧 प्रत्येक REST method
सात शिक्के — GET, HEAD, OPTIONS, POST, PUT, PATCH, DELETE — आणि त्यांना वेगळे करणारे तीन शब्द: safe, idempotent, cacheable.
Counter वरच्या काही क्रिया फक्त पाहतात, जसे notice वाचणे; शंभरदा केल्या तरी काहीच बदलत नाही. काही कितीही वेळा केल्या तरी शेवट तोच होतो, जसे grade A करणे. काही प्रत्येक वेळी नवीन काहीतरी बनवतात, जसे नवीन form file करणे. GET, POST, PUT आणि बाकीचे तीन शब्दांनी वेगळे ओळखले जातात: safe, idempotent आणि cacheable.
📋 तक्ता — सात methods, एक पडदा
आधी Safe आणि Idempotent स्तंभ वाचा: काय पुन्हा पाठवता येते, cache होते, आधीच आणले जाते आणि preflight होते हे ते ठरवतात. चित्राकडे उडी मारायला method वर क्लिक करा.
| Method | काय करते | Safe | Idempotent | Request body | Response body | Cacheable | यश | 🏫 काउंटरवर |
|---|---|---|---|---|---|---|---|---|
| GET | एक resource किंवा यादी वाचा | ✅ | ✅ | ❌ (query string) | ✅ प्रतिरूप | ✅ | 200 · 304 | "विद्यार्थी 2 ची फाइल पाहू का?" |
| HEAD | फक्त GET चे headers | ✅ | ✅ | ❌ | ❌ | ✅ | 200 · 304 | "फाइल आहे का? बदलली का?" |
| OPTIONS | परवानगी असलेल्या methods ची यादी · CORS preflight | ✅ | ✅ | ❌ | ❌ (headers) | ✅ (Max-Age) | 204 · 200 | "इथे मला काय विचारायची परवानगी आहे?" |
| POST | नवे बनवा · किंवा एक कृती करा | ❌ | ❌ (Idempotency-Key असेल तरच) | ✅ | ✅ नवे resource | ❌ | 201 + Location · 200 · 202 | "कृपया एक नवा विद्यार्थी दाखल करा" |
| PUT | संपूर्ण resource बदला | ❌ | ✅ | ✅ सर्व fields | ✅ किंवा रिकामे | ❌ | 200 · 204 · 201 (upsert) | "फाइल 2 च्या जागी हे ठेवा" |
| PATCH | resource चा भाग बदला | ❌ | ✅ merge-patch साठी | ✅ बदल | ✅ किंवा रिकामे | ❌ | 200 · 204 | "फाइल 2 वर फक्त grade बदला" |
| DELETE | resource काढून टाका | ❌ | ✅ (स्थितीनुसार) | ❌ | ❌ सहसा | ❌ | 204 · 202 · 200 | "फाइल 5 कपाटातून काढा" |
🧠 तीन शब्द
Idempotent — N वेळा पाठवल्यावर तीच स्थिती जी एकदा पाठवल्यावर. Timeout नंतरचे पुन्हा-प्रयत्न फुकट. GET, HEAD, OPTIONS, PUT, DELETE — आणि POST फक्त Idempotency-Key जोडल्यावर.
Cacheable — उत्तर browser, CDN किंवा proxy जपून पुन्हा वापरू शकतो. प्रत्यक्षात फक्त GET आणि HEAD,
Cache-Control ने नियंत्रित आणि ETag ने तपासलेले (धडा 10).का महत्त्वाचे: internet वरचा प्रत्येक मध्यस्थ — browsers, CDN, proxies, retry libraries — या शब्दांवर विश्वास ठेवतो. पुसणारा GET, किंवा idempotent नसलेला PUT, त्या सगळ्यांना एकाच वेळी मोडतो.
🖼️ प्रत्येक method, काउंटरवर काढलेली
तुटक बाण म्हणजे एकेक संदेश. प्रत्येक चित्र काउंटर खरोखर स्वीकारते ती विनंती आणि api/methods_demo.sh ला मिळणारे नेमके उत्तर दाखवते.
POST /students/6/promote.🔢 प्रत्येक method कोणते status codes देते
कारकुनाचे शिक्के, method नुसार. संपूर्ण शिक्क्यांचा कॅटलॉग धडा 02; प्रत्येक 4xx साठी एकच error shape धडा 07.
| Method | आनंदी | client ची चिठ्ठी चुकीची (4xx) | जाणून घ्यावे |
|---|---|---|---|
| GET | 200 OK · 304 Not Modified (If-None-Match) | 404 · 400 (चुकीची गाळणी) · वाचन खाजगी असेल तर 401/403 | आत error असलेला 200 कधीच नाही |
| HEAD | 200 · 304 | 404 | GET देईल तोच status — body कोणत्याही बाजूने नाही |
| OPTIONS | 204 · 200 | 404 | CORS उत्तरांत Access-Control-* headers असलेच पाहिजेत |
| POST | 201 Created + Location · 200 (कृती) · 202 Accepted (रांगेत) | 400 problems · 401 · 403 · 409 conflict (दुहेरी) · 415 · 422 · 429 | Idempotency-Key सह पुन्हा → तोच 201, header Idempotent-Replay |
| PUT | 200 · 204 · बनवले असेल तर 201 | 400 · 401 · 403 · 404 · 412 Precondition Failed (If-Match) | If-Match: "etag" दोन कारकुनांना एकमेकांवर लिहिण्यापासून रोखते |
| PATCH | 200 · 204 | 400 अनोळखी/अवैध field · 404 · 409 · 415 चुकीचा media type | कोणती PATCH बोली स्वीकारता ते सांगा: merge-patch की json-patch |
| DELETE | 204 · 202 · body सह 200 | 401 · 403 · 404 (पहिल्यांदा) · 409 (अवलंबून गोष्टी आहेत) | स्थितीनुसार idempotent — दुसरा कॉल 204 किंवा 404, 500 कधीच नाही |
🧭 PUT विरुद्ध PATCH विरुद्ध POST — छोटे निर्णय-मार्गदर्शन
नाही — server ला ती शोधावी लागते → collection वर POST, उत्तर 201 + Location. पुन्हा-प्रयत्न जुळे बनवू नये म्हणून Idempotency-Key जोडा.
हो — client संपूर्ण गोष्ट पाठवतोय का?
हो → PUT. नसलेली fields ही चूक, "जुने मूल्य ठेवा" नव्हे. दुसऱ्याचा बदल पुसू नये म्हणून
If-Match पाठवा.नाही, फक्त काही fields →
application/merge-patch+json सह PATCH. अनोळखी fields 400 ने नाकारा.ती कृती आहे, दस्तऐवज नाही? ("promote", "अहवाल पाठवा") → क्रियापदाच्या आकाराच्या उप-resource वर POST, आणि docs मध्ये तसे सांगा. GET कधीच नाही.
🔬 चालवा — खऱ्या काउंटरवर प्रत्येक method
api/methods_demo.sh सातही methods api/school_api.py कडे पाठवते आणि प्रत्येक नियम सिद्ध करणारे headers छापते: GET आणि HEAD वरचा ETag, OPTIONS वरची Allow यादी, दोन POST मधून दोन Locations, दोन PUT मधून एकच विद्यार्थी, अर्धवट PUT ला 400, एकत्र केलेला PATCH, आणि DELETE ला दोनदा 204.
python3 api/school_api.py        # terminal 1
bash api/methods_demo.sh         # terminal 2
तुम्हाला काय दिसायला हवे:
── GET — read it · safe · idempotent · cacheable
   HTTP/1.0 200 OK
   ETag: "72bc985b4c68bcd2"
   Cache-Control: private, max-age=30
   {"id": 2, "name": "Katrina", "class": "3A", "grade": "A+"}

── HEAD — GET's headers without the body: same ETag and Content-Length, zero bytes of body
   HTTP/1.0 200 OK
   Content-Length: 58
   ETag: "72bc985b4c68bcd2"

── OPTIONS — what may I do here? (also the browser's CORS preflight)
   HTTP/1.0 204 No Content
   Allow: GET, HEAD, PUT, PATCH, DELETE, OPTIONS
   Access-Control-Allow-Methods: GET, HEAD, PUT, PATCH, DELETE, OPTIONS

── POST — create a NEW one · NOT idempotent: the same form twice = two students (unless Idempotency-Key, lesson 07)
   HTTP/1.0 201 Created
   Location: /v1/students/6
   HTTP/1.0 201 Created
   Location: /v1/students/7

── PUT — REPLACE the whole student · idempotent: twice = the same student
{"id": 2, "name": "Katrina", "class": "3B", "grade": "A+"}
{"id": 2, "name": "Katrina", "class": "3B", "grade": "A+"}

── PUT with only one field — a replace means ALL the fields, so this is a 400 with problems
{"error": {"code": "validation_failed", "message": "The form has problems.", "problems": [{"field": "name", "problem": "required, non-empty string"}, {"field": "class", "problem": "must be one of ['3A', '3B']"}]}}

── PATCH — change PART of the student: send only what changes
{"id": 2, "name": "Katrina", "class": "3B", "grade": "A"}

── PATCH with a field that does not exist — 400, never a silent ignore
{"error": {"code": "validation_failed", "message": "Unknown fields.", "problems": [{"field": "nickname", "problem": "not a student field"}]}}

── DELETE — remove it · idempotent: the second DELETE is still 204, because the state is the same (gone)
   first:  204   second: 204   GET afterwards: 404

── the unsafe methods need the hall pass (lesson 06); the safe ones never do
   DELETE without a key: 401   GET without a key: 200

── and one that is NOT a method: /students/5/delete as a GET is a smell — GET must never change anything
   404  ← 404: no such noun, and no verb hidden in the URL

✅ seven methods, one counter — safe · idempotent · body · cacheable decide which one you reach for
⚠️ तीन शब्द मोडणाऱ्या चुका
| चूक | प्रत्यक्षात काय होते | त्याऐवजी हे करा |
|---|---|---|
URL मध्ये क्रियापद: GET /students/5/delete | crawler किंवा आधीच आणणारा browser तुमचा data पुसतो; caches ते "पुसणे" वाटतात | DELETE /students/5 — method हेच क्रियापद |
| दुष्परिणाम असलेला GET (मोजणी, "वाचले म्हणून खूण") | प्रत्येक proxy आणि refresh परिणाम पुन्हा घडवतो; CDN ते cache करून टाकतात | स्थिती बदलणाऱ्या कशासाठीही POST, कितीही छोटे असो |
| सगळ्यासाठी POST | काहीच cache होत नाही, काहीच सुरक्षित पुन्हा पाठवता येत नाही, साधने मदत करू शकत नाहीत | वाचायला GET, बदलायला PUT/PATCH, काढायला DELETE |
| "बाकी ठेवणारी" अर्धवट body सह PUT | एका client ची नसलेली field दुसऱ्याचा data गुपचूप रिकामा करते | PUT सर्व fields बदलते (काही नसतील तर 400); अर्धवटासाठी PATCH |
| अनोळखी fields दुर्लक्षित करणारा PATCH | grdae मधली चूक 200 देते आणि काहीच जपत नाही | एकत्र केलेला निकाल तपासा; अनोळखी field → problems सह 400 |
आत {"ok": false} असलेला अपयशाचा 200 | caches ते जपतात, clients विश्वास ठेवतात, monitoring झोपते | एकच error shape सह योग्य 4xx/5xx (धडा 07) |
| Location header शिवाय 201 | client ला अंदाज करावा किंवा यादी पुन्हा आणून त्याने काय बनवले ते शोधावे लागते | Location: /v1/students/6 आणि body मध्ये नवे resource |
| OPTIONS विसरणे | सूचना फलकावरचे प्रत्येक cross-origin लिहिणे browser मध्ये CORS error ने नापास | Allow आणि Access-Control-* headers सह preflight ला उत्तर द्या; ते cache करा |
| पुन्हा पाठवलेला POST जुळे बनवतो | timeout नंतर तोच विद्यार्थी दोनदा दाखल | POST वर Idempotency-Key; server पहिले उत्तर पुन्हा देतो |
कोणते methods पुन्हा करणे सुरक्षित हे माहीत नसल्यास clients चुकीचे calls retry करतात आणि caches नको ती उत्तरे ठेवतात.
GET, HEAD, OPTIONS, POST, PUT, PATCH आणि DELETE हे सात methods, तीन शब्दांनी वेगळे ओळखले जातात: safe, idempotent, cacheable.
GET /v1/students/2 ला body नसते आणि ते ETag सह 200 देते; ते safe, idempotent आणि cacheable आहे, आणि If-None-Match ने 304 मिळू शकतो.
हे तीन गुणधर्म सांगतात की कोणते calls मोकळेपणाने retry करायचे, कोणते cache करायचे आणि कोणत्यांना Idempotency-Key लागते.
Production मध्ये हेच गुणधर्म तुमच्या API समोरच्या browsers, CDNs आणि gateways चे caching व retry नियम ठरवतात.
14 🪪 प्रत्येक authentication पद्धत
हॉल पास दाखवण्याचा प्रत्येक मार्ग — Basic, API keys, Bearer tokens, JWT, cookies, OAuth 2.0 आणि त्याचे grant types, OpenID Connect, HMAC signing, mutual TLS.
Hall pass चे अनेक प्रकार आहेत: प्रत्येक वेळी नाव आणि password सांगणे (Basic), machine साठी दीर्घकाळ चालणारे key card (API key), सही केलेला आणि मुदत संपणारा pass (token किंवा JWT), किंवा app ला तुमच्या वतीने काम करू देणारे पालकांचे पत्र (OAuth). प्रत्येक वेगळ्या पाहुण्याला साजेसा; योग्य pass निवडणे आणि नेहमी HTTPS वरूनच वापरणे हे कौशल्य.
🚦 401 विरुद्ध 403 — दोन नकार
WWW-Authenticate आव्हान असलेच पाहिजे (Basic realm="school", Bearer error="invalid_token"…).403 Forbidden म्हणजे "तू कोण आहेस ते मला नेमके माहीत आहे, आणि उत्तर नाही": grades पुसायला मागणारा विद्यार्थी.
अनोळखी API key हा मधला भाग. काटेकोरपणे तो 401 (server ला ती कोणाकडे आहे ते कळत नाही — Stripe आणि GitHub 401 देतात); धडा 06 मधले काउंटर 403 देते ("पास आहे, पण योग्य नाही"). दोन्ही प्रत्यक्षात दिसतात; खालचा demo काटेकोर मार्गाने करतो, आणि roles सह पाठ्यपुस्तकातला 403 दाखवतो.
📋 मुख्य तक्ता — नऊ पद्धती एका पडद्यावर
आधी Server स्थिती ठेवतो? वाचा: तुम्ही तत्काळ रद्द करू शकता (stateful) की lookup शिवाय वाढू शकता (stateless) हे ते ठरवते. चित्राकडे उडी मारायला नावावर क्लिक करा.
| Method | 🏫 उपमा | काय प्रवास करते | कुठे | Server स्थिती ठेवतो? | कशासाठी उत्तम | सावध | इथे चालते |
|---|---|---|---|---|---|---|---|
| Basic | प्रत्येक दारावर पुन्हा दाखवायचा पास | user:password, base64 | Authorization header | नाही | scripts, अंतर्गत साधने, प्रोटोटाइप | HTTPS नाहीतर काहीच नाही; password हेच credential | ✅ |
| API key | प्रोग्रामचा हॉल पास | एक लांब यादृच्छिक string | header (URL मध्ये कधीच नाही) | keys चा तक्ता | server-to-server, मोजमाप, सार्वजनिक data API | फिरवली नाही तर संपत नाही; browsers आणि logs मधून गळते | ✅ |
| Bearer token | ऑफिसमधून मिळालेला हातपट्टा | /login मधून मिळालेला opaque token | Authorization: Bearer | tokens चा तक्ता | स्वतःची ॲप्स आणि backend असलेली SPA | प्रत्येक विनंतीला एक lookup; client कडे सुरक्षित ठेवा | ✅ |
| JWT | स्वाक्षरी केलेला हातपट्टा | header.payload.signature | Authorization: Bearer | नाही (stateless) | एक login तपासणाऱ्या अनेक services | वाचता येणारा payload; exp आधी रद्द नाही; alg गोंधळ | ✅ |
| Session cookie | browser चा मार्ग | एक session id | Cookie (HttpOnly, SameSite, Secure) | sessions चा तक्ता | एकाच साइटवरची browser ॲप्स | SameSite शिवाय CSRF; HttpOnly शिवाय XSS | ✅ |
| OAuth 2.0 | ऑफिसने सही केलेली परवानगीची चिठ्ठी | code → access token (+ refresh) | Authorization: Bearer | authorization server | तृतीय-पक्ष प्रवेश, सोपवलेल्या scopes | गुंतागुंतीचे; PKCE सह code flow वापरा, implicit कधीच नाही | ✅ client_credentials · refresh |
| OpenID Connect | "…ने sign in करा" | ID token (JWT) + access token | Authorization: Bearer | identity provider | Google / GitHub / Microsoft / Okta मार्फत login | iss, aud, exp, signature तपासा — प्रत्येक वेळी | चित्रात |
| HMAC signing | सील केलेला, तारीख असलेला लखोटा | विनंतीवरची स्वाक्षरी | X-Signature + timestamp | secrets चा तक्ता | webhooks, AWS-शैलीची API, यंत्र-clients | घड्याळांचा फरक; canonical string तंतोतंत जुळायला हवी | ✅ |
| Mutual TLS | दोघेही गेटवर ओळखपत्र दाखवतात | client + server certificates | TLS handshake | एक CA आणि रद्द-यादी | service-to-service, zero trust, नियमित प्रणाली | certificate चे जीवनचक्र हेच सगळे काम | चित्रात |
🖼️ प्रत्येक पद्धत, चित्रात
तुटक बाण म्हणजे एकेक संदेश, अखंड बाण म्हणजे handshake. प्रत्येक चित्र ती पद्धत तारेवर जो header ठेवते तो आणि काउंटरचे उत्तर नेमके दाखवते.
gh auth login आणि smart TV असेच sign in करतात (RFC 8628).🎫 OAuth 2.0 grant types — कोणत्या कॉल करणाऱ्यासाठी कोणते दार
"OAuth" म्हणजे एकच प्रवाह नव्हे. Client token endpoint ला जो grant_type पाठवतो तो सांगतो कोण विचारतोय आणि ते कसे सिद्ध करतात. आज दोन grants जवळजवळ सगळे भागवतात; जुन्या कोडमध्ये भेटणारे दोन गेलेले आहेत.
| grant_type | कोण विचारतोय | /token ला काय पाठवता | काय परत मिळते | कशासाठी | स्थिती |
|---|---|---|---|---|---|
authorization_code + PKCE | व्यक्ती, browser मधून | code · code_verifier · redirect_uri · client_id | access token (+ refresh; OIDC सह + ID token) | वापरकर्त्यासाठी काम करणारी web, mobile आणि desktop ॲप्स | ✅ चालू — माणसांसाठी default (चित्रात) |
client_credentials | प्रोग्राम, व्यक्ती नाही | client_id + client_secret (किंवा Basic, किंवा private-key JWT) · scope | access token, सहसा refresh नाही | service-to-service, cron jobs, भागीदार जोडण्या | ✅ चालू — प्रोग्रामसाठी default (चित्रात, इथे चालते) |
refresh_token | तोच client, नंतर | refresh_token | नवा access token, बहुधा फिरवलेला refresh token | नव्या login शिवाय sign in राहणे | ✅ चालू — प्रत्येकी एकच वापर, फिरवा (इथे चालते) |
urn:ietf:params:oauth:grant-type:device_code | keyboard नसलेले device | device_code, दर काही सेकंदांनी विचारलेला | व्यक्तीने दुसरीकडे मंजुरी दिल्यावर access token | smart TV, gh auth login, IoT ची मांडणी | ✅ चालू — RFC 8628 (चित्रात) |
urn:ietf:params:oauth:grant-type:jwt-bearer | private key असलेला प्रोग्राम | स्वाक्षरी केलेले JWT assertion | access token | service accounts (Google), issuers मधले federation | ✅ चालू — RFC 7523 |
urn:ietf:params:oauth:grant-type:token-exchange | दुसऱ्या कॉल करणाऱ्यासाठी काम करणारी service | त्याच्याकडचा token + त्याला हवा असलेला audience | अरुंद किंवा वेगळ्या audience चा token | microservices मधले सोपवणे आणि प्रतिरूपण | ✅ चालू — RFC 8693 |
password (ROPC) | ॲप स्वतःच वापरकर्त्याचा password घेते | username + password | access token | जुनी स्वतःची ॲप्स | ❌ OAuth 2.1 मसुद्यात काढलेले — ॲप password पाहते; MFA नाही, संमती नाही; demo unsupported_grant_type देतो |
implicit (response_type=token) | browser ॲप, redirect URL मधून | /token ला काहीच नाही — token URL च्या fragment मध्ये परत येतो | URL मधला access token | जुनी single-page ॲप्स | ❌ OAuth 2.1 मसुद्यात काढलेले — इतिहास आणि referrers मधून गळते; code + PKCE वापरा |
authorization_code + PKCE; स्वतःहून चालणारा प्रोग्राम → client_credentials; दोन्हीपैकी कोणताही refresh_token ने जिवंत ठेवा; keyboard नसलेला पडदा → device code. एखादी library किंवा tutorial password किंवा implicit कडे जात असेल, तर ती OAuth 2.1 पेक्षा जुनी आहे — या रेपोतले token endpoint दोन्ही unsupported_grant_type ने नाकारते.🎚️ कोणतीही पद्धत बसवणारे पाच प्रश्न
| प्रश्न | एक उत्तर | दुसरे | का महत्त्वाचे |
|---|---|---|---|
| कॉल करणारा कोण? | व्यक्ती (login, cookie, OAuth, OIDC) | प्रोग्राम (API key, HMAC, mTLS) | माणसांना sessions आणि संमती लागते; प्रोग्रामना फिरवणे आणि scopes |
| Server स्थिती ठेवतो का? | हो — tokens/sessions चा तक्ता | नाही — स्वाक्षरी केलेला token (JWT, mTLS) | stateful तत्काळ रद्द करते; stateless lookup शिवाय वाढते |
| ते कसे संपते किंवा मरते? | ओळ पुसा · log out | exp ची वाट पहा · key फिरवा · certificate रद्द करा | चोरलेले credential नेमके एवढेच जगते |
| ते कुठून प्रवास करते? | Authorization header | Cookie · signature headers · TLS handshake | proxies headers log आणि cache करतात; cookies ना CSRF ची काळजी लागते |
| ते कोणी दिले? | तुम्ही | authorization server किंवा identity provider | सोपवणे म्हणजे दुसऱ्याचा बिघाड किंवा घुसखोरी आता तुमची |
🧭 कोणता? — छोटे निर्णय-मार्गदर्शन
विद्यमान खात्याने sign in करणारी व्यक्ती → provider मार्फत OpenID Connect; ID token तपासा.
वापरकर्त्यासाठी कृती करणारे तृतीय-पक्ष ॲप → PKCE सह OAuth 2.0 authorization code, अरुंद scopes, छोटे access tokens, refresh tokens.
तुमच्याच services एकमेकांना कॉल करतात → mTLS (किंवा तुमच्यासाठी ते करणारे service mesh); नाहीतर सामायिक authorization server कडून OAuth
client_credentials, किंवा अंतर्गत issuer ने स्वाक्षरी केलेले JWT.भागीदाराचा server तुमच्या API ला कॉल करतो → अरुंद scopes सह OAuth
client_credentials, किंवा अखंडतेसाठी API key आणि HMAC signing (किंवा mTLS); वेळापत्रकानुसार फिरवा.तुम्ही webhook receiver ला कॉल करता → payload वर timestamp सह स्वाक्षरी करा (HMAC); receiver एका byte वरही विश्वास ठेवण्याआधी तपासतो.
अंतर्गत साधनावरची झटपट script → HTTPS वरून Basic प्रामाणिक आणि ठीक — फक्त सार्वजनिकसाठी नाही.
नेहमी: authentication सांगते कोण; authorization (roles, scopes, object ची मालकी) सांगते काय — दोन्ही प्रत्येक विनंतीवर तपासा, आणि 401 किंवा 403 नेमके द्या.
🔬 त्यांपैकी सात चालवा — त्याच grades, सात हॉल पास
api/auth_demo.py एका resource चे सात प्रकारे रक्षण करते — Basic, API key, opaque Bearer token, JWT (HS256, standard library ने स्वाक्षरी आणि तपासणी), HMAC request signing, session cookie, आणि OAuth 2.0 token endpoint (client_credentials आणि refresh_token, password grant नाकारलेला) — प्रत्येक 401 वर योग्य WWW-Authenticate आणि पुसायचा प्रयत्न करणाऱ्या विद्यार्थ्याला खरा 403. api/auth_client.py तारेवरचा प्रत्येक header, संपलेला token, बनावट JWT, फेरफार केलेली signature, पुन्हा वाजवलेली विनंती, आणि insufficient_scope ने DELETE नाकारलेला scope असलेला token दाखवते.
python3 api/auth_demo.py         # terminal 1
python3 api/auth_client.py       # terminal 2
तुम्हाला काय दिसायला हवे (token ची मूल्ये प्रत्येक वेळी वेगळी):
── 1 Basic — the pass you re-show at every door (user:password, base64, on EVERY request)
   no header                                      → 401  send Authorization: Basic base64(user:password)   WWW-Authenticate: Basic realm="school"
   Authorization: Basic dGVhY2hlcj…               → 200  as teacher (teacher) via basic · 2 grades
   wrong password                                 → 401  wrong user or password   WWW-Authenticate: Basic realm="school"
   base64 is NOT encryption — Basic is only ever acceptable over HTTPS

── 2 API key — a program's pass; no person behind it (the counter's X-API-Key, lesson 06)
   no key                                         → 401  no X-API-Key header   WWW-Authenticate: ApiKey realm="school", header="X-API-Key"
   X-API-Key: hall-pass-123                       → 200  as counter-bot (teacher) via apikey · 2 grades
   X-API-Key: made-up                             → 401  unknown key — we cannot tell who you are   WWW-Authenticate: ApiKey realm="school", header="X-API-Key"
   an unknown key = we cannot tell who you are = 401 (strict); the lesson-06 counter says 403 — both are seen in the wild

── 3 Bearer token (opaque) — log in once, get a wristband, show the wristband
   POST /login teacher/chalk                      → 200  token W-TTEyrfwc… expires_in 3600
   no token                                       → 401  send Authorization: Bearer <token>   WWW-Authenticate: Bearer realm="school"
   Authorization: Bearer W-TTEyrfwc…              → 200  as teacher (teacher) via token · 2 grades
   a token issued with ttl=1, 1.2 s later         → 401  token expired   WWW-Authenticate: Bearer realm="school", error="invalid_token", error_description="expired"
   DELETE as student (valid token)                → 403  student is a student: may read grades, not delete them
   401 = who are you? · 403 = I know exactly who you are, and no · the server LOOKS UP each opaque token

── 4 JWT — a SIGNED wristband: the server verifies, it does not look anything up
   header  {'alg': 'HS256', 'typ': 'JWT'}
   payload {'sub': 'teacher', 'role': 'teacher', 'iat': 1790052651, 'exp': 1790056251}   ← readable by anyone; never put secrets in it
   Authorization: Bearer eyJhbGciOiAiSF…          → 200  as teacher (teacher) via jwt · 2 grades
   payload edited to role=headmaster, same signature → 401  JWT bad signature   WWW-Authenticate: Bearer realm="school", error="invalid_token", error_description="bad signature"
   the signature pins the payload; expiry is inside it (exp) — and a stolen JWT is valid until then, so keep them short

── 5 HMAC request signing — you sign the request itself (webhooks, AWS SigV4 style)
   unsigned                                       → 401  sign the request: X-Key-Id, X-Timestamp, X-Signature   WWW-Authenticate: HMAC-SHA256 realm="school", headers="X-Key-Id X-Timestamp X-Signature"
   X-Key-Id key-1 · X-Timestamp 1790052651 · X-Signature 2370b654… → 200  as key key-1 (teacher) via hmac · 2 grades
   same signature, path changed by an attacker    → 401  signature does not match — the request was altered or the secret is wrong   WWW-Authenticate: HMAC-SHA256 realm="school", headers="X-Key-Id X-Timestamp X-Signature"
   valid signature, 15-minute-old timestamp (replay) → 401  timestamp outside the 5-minute replay window   WWW-Authenticate: HMAC-SHA256 realm="school", headers="X-Key-Id X-Timestamp X-Signature"
   the secret never travels; the signature covers method + path + time + body, so nothing can be altered or replayed

── 6 Session cookie — the browser's way: log in, the server sets an HttpOnly cookie, the browser sends it back
   no cookie                                      → 401  no valid session cookie — POST /login first   WWW-Authenticate: Cookie realm="school"
   POST /login                                    → 200  Set-Cookie: sid=Zha4S2aRtC…; HttpOnly; SameSite=Lax
   GET with the cookie jar                        → 200  as teacher (teacher) via session · 2 grades
   HttpOnly = JavaScript cannot read it (XSS cannot steal it) · SameSite = other sites cannot ride it (CSRF)

── 7 OAuth 2.0 client_credentials — a PROGRAM's own door: id + secret → access token, at the token endpoint
   POST /token grant_type=client_credentials (form) → 200  {access_token: _qxFCGv9…, token_type: Bearer, expires_in: 900, scope: grades:read}   Cache-Control: no-store
   GET /oauth/grades · Bearer _qxFCGv9…           → 200  as report-bot (client:grades:read) via oauth · 2 grades
   DELETE with scope=grades:read                  → 403  insufficient_scope   WWW-Authenticate: Bearer realm="school", error="insufficient_scope", scope="grades:write"
   wrong client_secret                            → 401  invalid_client   WWW-Authenticate: Basic realm="token endpoint"
   grant_type=password                            → 400  unsupported_grant_type: 'password' is not offered: people use authorization_code + PKCE, programs use client_credentials
   grant_type=refresh_token                       → 200  new access_token Ka1rN5IR… (the old refresh token is now used up)
   the shape every OAuth server speaks: a FORM to /token, a JSON {access_token, token_type, expires_in, scope} back, errors as {error} — and scope, not identity, decides the 403

✅ seven hall passes, one set of grades — who is asking, how do we know, and for how long
⚠️ हॉल पास वाटून टाकणाऱ्या चुका
| चूक | प्रत्यक्षात काय होते | त्याऐवजी हे करा |
|---|---|---|
| साध्या HTTP वरून Basic किंवा tokens | वाटेवरचा कोणीही password किंवा token वाचतो | सगळीकडे HTTPS; HTTP पूर्ण नाकारा |
| browser JavaScript किंवा URL मध्ये API keys | view-source, browser इतिहास, proxy logs आणि referrers सगळे त्या गाळतात | keys servers वर राहतात; browsers ना अल्पायुषी user tokens |
| JWT payload मध्ये गुपिते | payload base64 आहे, token असलेला कोणीही वाचतो | फक्त दावे (sub, role, exp); गुपिते server वर |
| रद्द करायचा मार्ग नसलेले दीर्घायुषी JWT | वापरकर्ता बंद केल्यानंतरही चोरलेला token दिवसभर चालतो | छोटा exp, refresh tokens, आणीबाणीसाठी नकार-यादी |
alg: none किंवा चुकीचा algorithm स्वीकारणे | स्वाक्षरी नसलेला किंवा हल्लेखोराने स्वाक्षरी केलेला token पास होतो | algorithm आणि key server वर पक्की करा; header वर कधीच विश्वास नको |
tokens किंवा signatures ची == ने तुलना | वेळेतले फरक गुपित byte-byte गाळतात | hmac.compare_digest (स्थिर वेळ) |
| HttpOnly, Secure, SameSite शिवाय cookies | XSS session वाचते; दुसरी साइट त्यावर स्वार होते (CSRF) | तीनही flags, नेहमी; SameSite Lax नसेल तर forms साठी CSRF tokens |
| localStorage मध्ये tokens | कोणतेही XSS ते बाहेर नेते | HttpOnly cookies, किंवा refresh flow सह फक्त memory मध्ये |
| implicit OAuth flow, किंवा PKCE नाही | access tokens redirects आणि इतिहासातून गळतात | authorization code + PKCE, सार्वजनिक clients साठीही |
| Authorization header log करणे | प्रत्येक credential कायमचे log प्रणालीत जाते | काठावर आणि request log मध्ये ते झाका (धडा 05) |
नाकारलेल्या login साठी {"ok": false} सह 200 | clients ना नकार आणि यश वेगळे कळत नाही; monitoring झोपते | WWW-Authenticate आव्हानासह 401, निषिद्धासाठी 403, एकच error shape |
Teams सवयीने auth पद्धत निवडतात, मग password base64 मध्ये साध्या HTTP वरून पाठवतात आणि ते encrypted आहे असे समजतात.
Hall pass दाखवण्याच्या सर्व पद्धती: Basic, API keys, Bearer tokens, JWT, cookies, OAuth 2.0, OpenID Connect, HMAC आणि mutual TLS.
Basic मध्ये GET /grades ला 401 आणि WWW-Authenticate मिळते; पुन्हा पाठवताना base64 मधले user:password Authorization: Basic मध्ये जाते आणि 200 मिळते.
प्रत्येक पद्धत वेगळ्या caller ला साजेशी असते, म्हणून सगळ्या माहीत असल्या की सुरक्षित पद्धत निवडता येते, जसे Basic फक्त HTTPS आणि internal tools साठी.
खरे platforms त्यांचे मिश्रण वापरतात: लोकांसाठी OAuth आणि OIDC, machines साठी keys किंवा HMAC, आणि internal services मध्ये mutual TLS.
15 🔀 प्रत्येक API प्रकार
एक शाळा, अनेक काउंटर — REST, RPC, GraphQL, gRPC, streams, sockets, webhooks, queues, MQTT, batch फाइल्स, आणि network ला कधीच स्पर्श न करणारी API.
शाळेशी चार प्रकारे संपर्क करता येतो: counter वर विचारून उत्तराची वाट पाहणे, ताज्या बातम्यांसाठी phone वर थांबणे, नंतरसाठी पत्रपेटीत चिठ्ठी टाकणे, किंवा phone शिवाय इमारतीतलेच साधन वापरणे. प्रत्येक API प्रकार यापैकी एका कुटुंबात बसतो. तीन प्रश्न ते ठरवतात: सुरुवात कोण करतो, line किती वेळ उघडी राहते, आणि वाट कोण पाहतो.
🗺️ चार कुटुंबे
खालचा प्रत्येक API प्रकार म्हणजे चारांपैकी एक संवाद. ही चार शिका आणि कोणतेही नवे संक्षिप्त नाव तुमच्याकडे आधीच असलेल्या खणात बसेल.
📋 मुख्य तक्ता — प्रत्येक प्रकार एका पडद्यावर
आधी उजवीकडचे दोन स्तंभ वाचा: कशात उत्तम आणि कधी नाही. कोणत्याही benchmark पेक्षा ही जोडी जास्त रचना ठरवते.
| प्रकार | 🏫 शाळेची उपमा | कोण सुरू करतो | मागणी | उत्तराचा आकार | Cache होते? | कशात उत्तम | कधी नाही |
|---|---|---|---|---|---|---|---|
| REST | लेबल लावलेल्या कपाटांचे काउंटर | client | GET /v1/students/2 | संपूर्ण resource, JSON | ✅ URL नुसार | सार्वजनिक API, CRUD, cache होणारे काहीही | एका screen ला पाच resources लागतात |
| JSON-RPC | "हे कर", नावाने बोलावलेले | client | {method, params, id} | result किंवा error | ❌ | नामे नसलेल्या कृती; MCP हेच बोलतो | तुम्हाला HTTP caching आणि status codes हवे होते |
| SOAP / XML-RPC | नोंदणीकृत लखोटा | client | XML लखोटा + WSDL | XML, कडक typed | ❌ | बँकिंग, दूरसंचार, सरकारी प्रणाली ज्यांच्याशी जोडणे भाग आहे | नवे काहीही — साधनांचा कर खरा आहे |
| GraphQL | एक खिडकी, फॉर्म तुम्ही लिहिता | client | { students { name grade } } | नेमकी मागितलेली fields | ⚠️ कठीण (एकच URL) | एक UI, त्याच data चे अनेक आकार | दोन endpoints ची service; सार्वजनिक cache होणारा data |
| gRPC | typed अंतर्गत झरोका | client | .proto मधला method call | binary protobuf, streams ही | ❌ | service ↔ service, कमी latency, अनेक भाषा | proxy शिवाय browsers; curl करता येणे महत्त्वाचे |
| tRPC | एक ऑफिस, एक भाषा | client | typed function call | function जे परत करेल ते | ❌ | एकच TypeScript codebase, टोकापासून टोकापर्यंत types | त्या codebase बाहेरच्या कोणालाही कॉल करायचा असेल |
| OData | query भाषा जोडलेले REST | client | /Students?$filter=…&$select=… | गाळलेले entity संच | ✅ अंशतः | Microsoft-stack मधले entities वरचे अहवाल | साध्या REST किंवा GraphQL ने तुम्ही जास्त समाधानी असाल |
| Long polling | कारकून तुमचा प्रश्न धरून ठेवतो | client | GET /poll?since=N | N नंतरचे events, किंवा रिकामे | ❌ | कोणत्याही proxy मधून, कोणत्याही client ला updates | वारंवार updates (प्रत्येक client साठी धरलेले socket) |
| SSE | लाउडस्पीकर | client उघडतो, server बोलतो | GET /events | text/event-stream frames | ❌ | एकदिशा थेट updates: feeds, प्रगती, किंमती | client ला परत बोलायचेही असेल |
| WebSocket | उघडी फोन लाइन | upgrade नंतर कोणीही | GET /ws + Upgrade | frames, दोन्ही दिशांनी | ❌ | chat, cursors, खेळ, थेट dashboards | साधे request/response पुरले असते |
| WebRTC | बाकावरून बाकावर, थेट | peers (server फक्त ओळख करून देतो) | SDP offer/answer | media आणि data channels | ❌ | audio/video कॉल, प्रचंड peer हस्तांतरे | दोन्ही टोके तुमच्याच server वर आहेत |
| Webhook | तुम्ही तुमचा फोन नंबर ठेवता | server तुम्हाला कॉल करतो | तुम्ही एकदा URL नोंदवता | प्रत्येक event ला एक POST | ❌ | "झाले की सांग": payments, CI, प्रवेश | तुमचा consumer URL उघड करू शकत नाही |
| Queue (AMQP, SQS) | पिजनहोल, एकच वाचणारा | producer लिहितो, worker वाचतो | एक काम रांगेत टाका (RabbitMQ, SQS) | उत्तर नाही — पावती | ❌ | पार्श्वभूमीचे काम, गर्दीचे झटके, पुन्हा-प्रयत्न | कॉल करणाऱ्याला उत्तर आत्ता हवे |
| Event stream | सगळे पुन्हा वाचू शकतील अशी नोंदवही | producer जोडत जातो | एका topic वर प्रकाशित करा | प्रत्येक consumer स्वतःची जागा ठेवतो | ❌ | अनेक consumers, पुन्हा वाचन, लेखापरीक्षण | साधे एक-ते-एक हस्तांतरण |
| MQTT | छोट्या उपकरणांसाठी शाळेची ध्वनिक्षेपक यंत्रणा | उपकरणे प्रकाशित करतात, broker वाटतो | एका topic वर प्रकाशित करा (2-byte header) | subscribers नी जे मागितले ते | ❌ | sensors, फोन, अविश्वसनीय networks, IoT | request/response; मोठे payloads |
| Batch / फाइल | रात्रीची व्हॅन | वेळापत्रक | SFTP/S3 वर CSV टाका | तासांनी परत एक फाइल | ❌ | लाखो ओळी, बँकिंग, पगार, EDI | माणूस वाट पाहत असलेले काहीही |
| Library / SDK | तुमच्याच पिशवीतले साधन | तुमचा कोड | एक function call | परतीचे मूल्य किंवा exception | लागू नाही | याच process मधले काम; वरच्या कशालाही गुंडाळणे | तुम्हाला network ची सीमा आणि तिची हमी हवी आहे |
| System call | इमारतीच्या व्यवस्थापकाला विचारणे | तुमची process | open(), socket() | file descriptor, errno | लागू नाही | फाइल्स, memory, processes, sockets | तुम्ही application कोड लिहिताय — library वापरा |
| Database driver | रेकॉर्ड रूमपर्यंतची तार | तुमचा कोड | DB protocol वरून SQL | ओळी, एक cursor | लागू नाही | Database शाळेच्या खोलीशी बोलणे | ते जगाला उघडणे — समोर काउंटर उभे करा |
🔧 REST ला स्वतःच्या सात methods आहेत — पहा धडा 13, प्रत्येक REST method — आणि प्रकार कोणताही असो, कॉल करणाऱ्याला हॉल पास दाखवावा लागतो — पहा धडा 14, प्रत्येक authentication पद्धत.
🖼️ प्रत्येक प्रकार, चित्रात — कोण कोणाशी बोलतो
प्रत्येक प्रकारासाठी एक ओळ, तक्त्याच्याच क्रमाने: डावे टोक विचारते, उजवे टोक उत्तर देते, तुटक बाण म्हणजे एकेक संदेश, अखंड बाण म्हणजे उघडी लाइन. इथे उडी मारायला तक्त्यातल्या नावावर क्लिक करा.
.proto फाइल calls ठरवते; प्रत्येक भाषेसाठी कोड तयार होतो; संदेश HTTP/2 वरून घट्ट binary म्हणून प्रवास करतात, दोन्ही दिशांनी streaming सह. तुमच्याच services मध्ये उत्तम; browsers ना proxy लागतो.1 📨 विचारा आणि उत्तर घ्या — request/response कुटुंब
तुम्ही विचारता, ते उत्तर देते, संवाद संपला. तीन उप-आकार: नामे (REST), क्रियापदे (RPC) आणि "उत्तराचा आकार तुम्ही लिहिता" (GraphQL).
SOAP, tRPC, SSE, MQTT, webhooks अशा API नावांच्या गर्दीत प्रत्येक नेमके कशासाठी आहे ते समजणे कठीण जाते.
प्रत्येक API ला चार कुटुंबांत बसवणारा नकाशा: विचारा आणि उत्तर, line वर राहा, निरोप ठेवा, आणि network अजिबात नाही.
तीन प्रश्न कोणत्याही API ची जागा ठरवतात: संभाषण कोण सुरू करतो, connection किती काळ टिकते, आणि उत्तराची वाट कोण पाहतो.
नवीन API चे नाव भेटले की ते कुटुंबात बसवता येते आणि docs वाचण्याआधीच ते कसे वागते ते कळते.
खऱ्या systems मध्ये कुटुंबे एकत्र येतात: requests साठी REST, events साठी webhooks किंवा queues, आणि सगळ्यांना गुंडाळणारे SDKs.
या कोर्समध्ये: REST म्हणजे धडे 03–12; बाकीचे धडा 11. याच कुटुंबात: MCP शाळा हा टोकापासून टोकापर्यंत JSON-RPC प्रोटोकॉल आहे.
2 📡 लाइनवर रहा — streaming आणि realtime
एक जोडणी, अनेक संदेश. त्यांच्यातला फरक म्हणजे कोण बोलू शकतो, आणि लाइन किती वेळ उघडी राहते.
लक्षात ठेवायचा खर्च: प्रत्येक उघडी जोडणी म्हणजे server वरची memory आणि एक file descriptor — 10,000 निष्क्रिय sockets हा रचनेचा निर्णय आहे, तपशील नव्हे. Load balancers आणि proxies ना ते परवानगी द्यायला सांगावे लागते.
3 📬 निरोप ठेवा — asynchronous आणि सुटे
उत्तरासाठी कोणीच थांबत नाही. संदेश स्वीकारला की producer चे काम संपले; प्रत्यक्ष काम नंतर होते, कदाचित दुसरीकडे, कदाचित दोनदा.
तुम्हाला वाचवणारा नियम: किमान-एकदा पोहोच म्हणजे दुहेरी संदेश. प्रत्येक handler idempotent करा (धडा 07) आणि अख्खे कुटुंब सुरक्षित होते.
4 🧰 Network अजिबात नाही — बहुतेकांना विसरलेले API
"API" हे web पेक्षा जुने आहे. Library, system call, database driver आणि device interface — हे सगळे दोन सॉफ्टवेअरमधले करारच आहेत; आणि या कोर्सचे धडे त्यांना जसेच्या तसे लागू होतात.
🌍 वर्गीकरणाचा दुसरा मार्ग: कोणाला कॉल करायची परवानगी आहे
प्रकार "कोणता आकार?" याचे उत्तर देतो. श्रोते "नियम काय?" याचे — आणि आकारापेक्षा श्रोतेच तुमचे जास्त काम ठरवतात.
| श्रोते | कोण कॉल करू शकते | काय बदलते | उदाहरण |
|---|---|---|---|
| 🌍 सार्वजनिक / खुले | key असलेला कोणीही (किंवा काहीच नसलेला) | versioning आणि docs हेच करार; rate limits व गैरवापरापासून संरक्षण अनिवार्य | नकाशांचे API, हवामानाचे API |
| 🤝 भागीदार | करारानुसार, नावाने ठरलेल्या संस्था | कडक auth, SLA, sandbox वातावरणे, वाटाघाटीने बदल | payment पुरवठादार, logistics ची जोडणी |
| 🏠 खाजगी / अंतर्गत | तुमच्याच services | तुम्ही पटकन बदलू शकता — जर प्रत्येक कॉल करणाराही अद्ययावत करू शकत असाल | तुमच्या दोन services मधले काउंटर |
| 🧩 संमिश्र / BFF | एकच front end | ते अनेक API कडे पसरते आणि एका screen च्या आकाराचे उत्तर देते | mobile साठीचे backend-for-frontend |
🎚️ कोणत्याही API चे वर्णन करणारे पाच अक्ष
कोणी तुम्ही न भेटलेल्या तंत्रज्ञानाचे नाव घेतले, तर ते या पाच अक्षांवर ठेवा आणि ते काय करू शकते व काय नाही हे बहुतांश कळेल.
| अक्ष | एक टोक | दुसरे टोक | तो कोणत्या प्रश्नाचे उत्तर देतो |
|---|---|---|---|
| वेळ | synchronous — उत्तर आत्ता | asynchronous — उत्तर नंतर, दुसरीकडे | माणूस वाट पाहतोय का? |
| कोण सुरू करतो | client ओढतो | server ढकलतो (webhook, SSE, WS) | बदल आधी कोणाला कळतो? |
| आकार | resource (REST) | procedure (RPC) / query (GraphQL) | क्षेत्र नामांचे आहे की क्रियापदांचे? |
| Payload | मजकूर (JSON, XML) | binary (protobuf, MessagePack) | माणसाला तपासता येणारे की वेगवान? |
| जोडणी | एक कॉल करणारा, एक उत्तर देणारा | मध्ये एक दलाल (queue, stream) | एक बाजू एकटी बंद असू शकते का? |
🧭 कोणता? — छोटे निर्णय-मार्गदर्शन
नाही → asynchronous. एकच ठरलेला consumer → queue. अनेक consumers किंवा पुन्हा वाचन → event stream. दुसऱ्याच्या प्रणालीला सांगावे लागते → webhook. रात्रभरात लाखो ओळी → batch फाइल.
हो → update सतत चालू असते का?
हो, एकदिशा → SSE. दोन्ही दिशा → WebSocket. Media किंवा peer-to-peer → WebRTC. जुने clients किंवा आडमुठे proxies → long polling.
नाही → कोण कॉल करतो? सार्वजनिक/भागीदार → REST (cache होणारे, दस्तऐवज असलेले, कंटाळवाणे — रोमांचक वाटते त्यापेक्षा कितीतरी जास्त वेळा योग्य उत्तर). तुमच्याच services, गप्पिष्ट आणि typed → gRPC. अनेक आकार लागणारे एक UI → GraphQL. एकच TypeScript codebase → tRPC. ते मागणारी enterprise → SOAP.
आणि नेहमी: आकार एकत्र येतात. एखादे काम रांगेत टाकणारे, webhook ने संपणारे आणि SSE वरून प्रगती दाखवणारे REST काउंटर म्हणजे तीन रचना नव्हेत — ती एकच आहे, प्रत्येक कुटुंब त्याच्या बलस्थानासाठी वापरणारी.
🔬 त्यांपैकी सहा चालवा — तेच पाच विद्यार्थी, सहा आकार
api/api_types.py हा एकच शून्य-dependency server आहे जो त्याच data बद्दल REST, JSON-RPC, GraphQL, long polling, SSE आणि खऱ्या WebSocket (handshake आणि frames सह, ~160 ओळी) म्हणून उत्तर देतो. api/types_client.py सहाही वापरून पाहतो आणि प्रत्येक byte छापतो.
python3 api/api_types.py        # terminal 1
python3 api/types_client.py     # terminal 2
तुम्हाला काय दिसायला हवे (छाटलेले):
── 1 REST — GET /v1/students?class=3A
   → {"items": [{"id": 1, "name": "Aishwarya", "class": "3A", "grade": "A"}, {"id": 2, "name": "Katrina", "class": "3A", "gra
   the shape: you asked for a RESOURCE; you got all of its fields, whether you wanted them or not

── 2 JSON-RPC — POST /jsonrpc  {method: 'students.list'}
   → {"jsonrpc": "2.0", "id": 1, "result": [{"id": 4, "name": "Meera", "class": "3B", "grade": "A"}, {"id": 5, "name": "Rohan
   unknown method → {"code": -32601, "message": "Method not found: students.teleport"}  (an ERROR in a 200 — the RPC way)

── 3 GraphQL — POST /graphql  { students { name grade } }
   → {"data": {"students": [{"name": "Aishwarya", "grade": "A"}, {"name": "Katrina", "grade": "A+"}, {"name": "Dipika", "grad
   ask for less → {"data": {"students": [{"name": "Aishwarya"}, {"name": "Katrina"}, {"name": "Dipika"}, {"n  (no 'class', no 'id' — you chose)

── 4 Long polling — GET /poll?since=0  (the clerk holds it open)
   → answered after 0.4s with 1 event(s): [{"seq": 1, "event": "student.created", "student": {"id": 6, "name": "Zoya", "class": "3B", "grade": "A"}}]
   the shape: ONE request that waits — no news means an empty answer and you ask again

── 5 SSE — GET /events  (a one-way stream; Last-Event-ID resumes it)
    : keep-alive
    : keep-alive
    id: 2
    event: student.created
    data: {"id": 7, "name": "Yash", "class": "3A", "grade": "C"}
   the shape: text/event-stream, id/event/data frames — and browsers resend Last-Event-ID to resume
   resuming from id 0 replays history: id: 1 | event: student.created | data: {"id": 6, "name": "Zoya", "class": "3B", "grade": "A"}

── 6 WebSocket — GET /ws  (Upgrade: websocket)
   handshake: HTTP/1.1 101 Switching Protocols · Sec-WebSocket-Accept: uNRiaq9Sfw1P3AXc4r+qyqV7Ojw=
   → 'hello'   ← {"echo": "hello", "at": 1789998291.82}
   → 'students'   ← {"students": ["Aishwarya", "Katrina", "Dipika", "Meera", "Rohan", "Zoya", "Yash"]}
   the shape: one socket, either side may speak at any time — chat, cursors, live dashboards

✅ six shapes, one dataset — the difference is who starts, how often, and how much comes backid लावते जो browser Last-Event-ID ने पुन्हा मागतो; WebSocket 101 Switching Protocols ने upgrade होतो आणि मग दोन्हीपैकी कोणीही बोलू शकते. तोच data, सहा तारा.⚠️ चुकीचा प्रकार निवडायला लावणाऱ्या चुका
| चूक | प्रत्यक्षात काय होते | त्याऐवजी हे करा |
|---|---|---|
| लोकप्रियतेनुसार निवडणे ("सगळे GraphQL वापरतात") | दोन endpoints च्या service साठी query-खर्चाच्या मर्यादा, cache ची गुंतागुंत आणि schema ची टीम वारशाने मिळते | आधी पाच अक्षांवर ठेवा; कंटाळवाणे REST श्रेय मिळते त्यापेक्षा जास्त वेळा जिंकते |
| क्वचित घडणाऱ्या events साठी दर काही सेकंदांनी polling | हजारो रिकामी उत्तरे, आणि तरी उशीर | webhook (ते तुम्हाला कॉल करतात) किंवा SSE (एक उघडी लाइन) |
| request/response साठी WebSocket | ids, पुन्हा-प्रयत्न, timeouts आणि caching तुम्ही हाताने पुन्हा बांधता — वाईट रीतीने | साधे HTTP; socket खऱ्या दुहेरी कामासाठी ठेवा |
| थेट browsers ला gRPC | शेवटी REST किंवा gRPC-Web proxy लिहून चालवावाच लागतो | काठावर REST/JSON, services मध्ये gRPC |
| कॉल करणाऱ्याला उत्तर हवे असताना queue | synchrony चे नाटक करायला status-polling endpoint शोधावा लागतो | synchronously उत्तर द्या; फक्त हळू भाग रांगेत टाका |
| स्वाक्षरी किंवा idempotency शिवाय webhooks | बनावट events, आणि दुहेरी संदेश दोनदा लागू | payload वर स्वाक्षरी करा, ती तपासा, event id नुसार दुहेरी काढा |
| library API ला "खरे API नाही" मानणे | आवृत्तीशिवाय मोडणारे बदल जातात, आणि कॉल करणारे मोडतात | तिला आवृत्ती द्या, दस्तऐवज करा, deprecate करा — धडा 09 लागू होतो |
16 🧪 API चाचणीचा प्रत्येक प्रकार
काउंटर तपासण्याचे नऊ मार्ग — smoke, functional, integration, regression, load, stress, security, UI, fuzz — आणि ते स्वीकारण्याचा क्रम.
शाळा उघडण्याआधी शिपाई प्रत्येक दिव्याचे बटण एकदा दाबून पाहतो; 30 सेकंदात कळते की काही बिघडलेले नाही. हाच smoke test. बाकीचे tests खोलवर जातात: प्रत्येक खोली चालते का, खोल्या एकत्र चालतात का, सभागृहात सगळी शाळा मावते का, दुप्पट लोक आले तर काय? आधी जलद test सुरू करा, मग बाकीचे क्रमाने जोडा.
🧪 काउंटर तपासण्याचे नऊ मार्ग — API testing चे प्रकार
प्रकार कोणताही असो, API त्याच नऊ पद्धतींनी तपासले जाते. प्रत्येक ओळ सांगते चाचणी काय विचारते, आणि ती या काउंटरवर कशी चालवाल. धडा 12 पहिल्या तीन बांधतो; बाकीच्या production च्या सवयी.
api/smoke_test.sh आहे: curl मधल्या 12 नावे दिलेल्या तपासण्या, प्रत्येक धड्याला एक — CI/CD शाळा ते प्रत्येक push वर चालवते.एकाच प्रकारचा test किंवा एकही test नसेल तर मंद endpoint, security मधले छिद्र किंवा विचित्र input आधी users पर्यंत पोहोचते.
Counter तपासण्याच्या नऊ पद्धती: smoke, functional, integration, regression, load, stress, security, UI आणि fuzz, स्वीकारण्याच्या क्रमाने.
Smoke test नवीन server सुरू करतो आणि प्रत्येक दिव्याचे बटण एकदा दाबून पाहतो, सुमारे 30 सेकंदात, प्रत्येक push वर.
प्रत्येक प्रकार वेगळे failure पकडतो, म्हणून ते क्रमाने जोडल्यास कमी मेहनतीत जास्तीत जास्त सुरक्षितता मिळते.
हे tests प्रत्येक push वर CI मध्ये चालतात (CI/CD school), आणि खरी traffic वाढेल तसे load आणि security tests API चे रक्षण करतात.
17 📈 Performance आणि monitoring
काउंटरवरचे स्टॉपवॉच — प्रत्येक route चे latency percentiles p25, p50, p75, p90, p95, p99, RED metrics, आणि Prometheus, Datadog व CloudWatch API वर कसे लक्ष ठेवतात.
शाळेच्या office counter वर एक stopwatch ठेवा आणि प्रत्येक पालकाला किती वेळ थांबावे लागले ते लिहून ठेवा. दिवसाच्या शेवटी पालकांना सर्वात कमी वाट पाहणाऱ्यापासून सर्वात जास्त वाट पाहणाऱ्यापर्यंत रांगेत उभे करा. मधला पालक म्हणजे नेहमीची वाट; शेवटाजवळचा पालक म्हणजे दुर्दैवी — आणि सरासरी त्या दुर्दैवी पालकाला लपवते.
Teams सरासरी response time पाहायच्या; ती 19 ms दाखवायची, तर पंधरापैकी एक caller 150 ms थांबायचा आणि तक्रार करायचा.
Latency percentiles: प्रत्येक request वेळेनुसार लावा; p50 म्हणजे सामान्य caller, p95 आणि p99 म्हणजे दुर्दैवी callers.
api/perf.py 400 requests पाठवतो आणि प्रत्येक route चे p25–p99 दाखवतो; /metrics, DogStatsD आणि EMF हेच आकडे tools कडे पाठवतात.
सगळे एकत्र असताना p95 10.8 ms दिसला; route नुसार report 135.8 ms होता — route नुसार मोजले तरच दुरुस्त करता येते.
SLO वर (p95 < 100 ms) एक alarm लिहा, मग हळू request सुरुवातीपासून शेवटपर्यंत trace करा — production मधली पुढची पायरी.